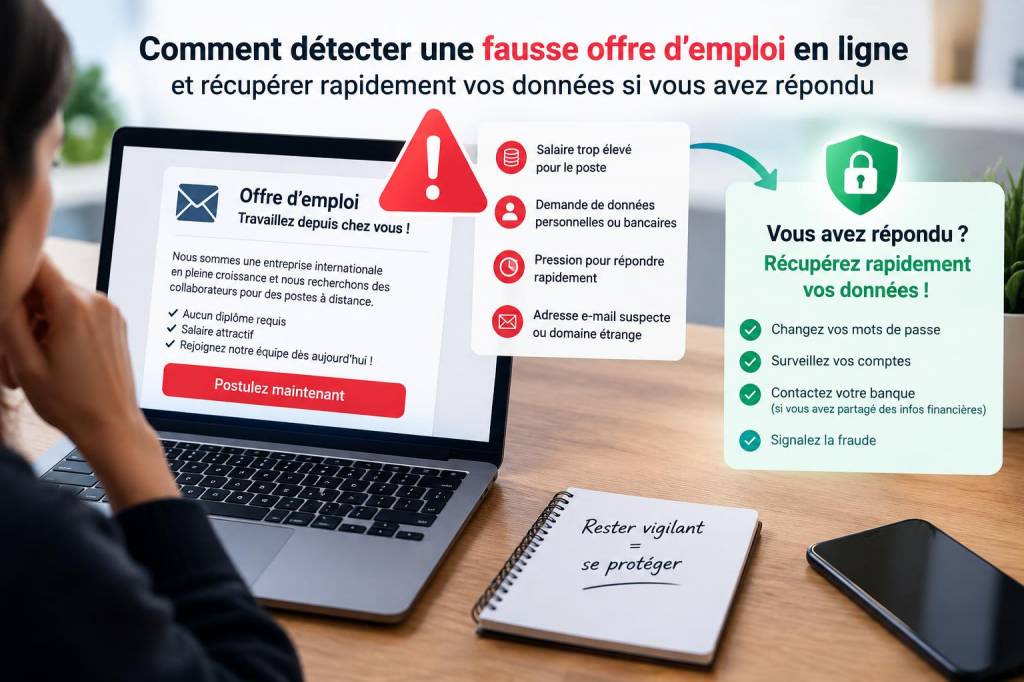
J'ai récemment reçu — comme beaucoup d'entre nous — une offre d'emploi trop belle pour être vraie. Plutôt que de la supprimer par réflexe, je l'ai analysée et j'ai voulu partager ce que j'ai appris : comment repérer une fausse offre d'emploi en ligne et, si vous y avez déjà répondu, comment réagir rapidement pour limiter les dégâts et récupérer vos données.
Pourquoi ces arnaques fonctionnent
Les escrocs jouent sur plusieurs leviers : l'urgence, l'appât d'un salaire élevé, la confusion entre offres légitimes et faux contacts. Ils exploitent aussi notre fatigue administrative et la tentation d'une opportunité facile. Pour les fraudeurs, la transaction la plus courante n'est pas de voler l'argent directement mais de collecter des informations personnelles (pièces d'identité, coordonnées bancaires, copies de CV contenant des données sensibles) qu'ils pourront ensuite monnayer.
Signes révélateurs d'une fausse offre d'emploi
Voici les signaux que j'examine systématiquement quand je reçois une proposition :
L'adresse e-mail de l'expéditeur : un domaine générique (Gmail, Yahoo) n'est pas forcément suspect, mais une entreprise sérieuse utilisera souvent un domaine professionnel. Méfiance si l'e-mail provient d'un domaine proche mais mal orthographié (ex. "micr0soft.com" ou "amazon-officiel.net").La qualité du message : fautes d'orthographe, tournures étranges, phrases traduites mot à mot — ce sont des indices. Un recruteur professionnel rédige en général proprement.Le poste sans description réelle : offre vague, tâches floues, promesses de revenus élevés sans compétences demandées.La demande d'informations sensibles : carte d'identité, RIB, copies de diplômes avant même un entretien vidéo, ou demande d'envoyer de l'argent pour du matériel — signe d'arnaque clair.La pression temporelle : "répondez avant 24h" pour des raisons fallacieuses.Liens suspects et pièces jointes : fichiers .exe, .zip ou liens raccourcis sont dangereux. Préférez les fichiers PDF ou Word si nécessaire, et vérifiez les liens en survolant l'URL.Absence de présence en ligne : l'entreprise n'a pas de site web, pas de pages LinkedIn ou d'avis vérifiables. Un recruteur légitime aura une trace.Vérifications rapides que je fais
Avant de répondre, je réalise toujours ces vérifications simples :
Je recherche le nom de l'entreprise + "arnaque" ou "scam" dans Google.Je consulte LinkedIn : les recruteurs ont souvent un profil détaillé (nombre de connexions, historique professionnel). Un profil vide est suspect.Je tape l'adresse e-mail sur des sites comme Have I Been Pwned pour voir si elle apparaît dans des fuites connues.Je vérifie le format des documents demandés et je refuse d'envoyer des documents sensibles non chiffrés.Si vous avez déjà répondu — premières réactions à avoir
Si, malgré tout, vous avez répondu et partagé des informations, ne paniquez pas mais agissez vite. Voici les étapes que j'ai mises en place et que je recommande :
Coupez la communication : ne répondez plus aux messages suspects.Changez vos mots de passe : pour tout compte utilisant le même mot de passe (email, banques, comptes professionnels). Utilisez un gestionnaire de mots de passe comme Bitwarden, 1Password ou LastPass pour créer des mots de passe uniques et forts.Activez l'authentification à deux facteurs (2FA) : pour votre messagerie, vos réseaux sociaux et vos comptes bancaires. Préférez une application d'authentification (Google Authenticator, Authy) plutôt que les SMS si possible.Surveillez vos comptes bancaires : signalez à votre banque toute transaction suspecte et demandez une vigilance renforcée (mise en place d'alerte SMS, blocage temporaire de la carte).Signalez la tentative : déposez une plainte en ligne sur le site officiel de la police (ou gendarmerie) et signalez l'adresse e-mail / le site via Pharos (en France) ou la plateforme équivalente de votre pays.Scannez votre ordinateur : utilisez un antivirus à jour (Windows Defender, Avast, Malwarebytes) pour détecter d'éventuels logiciels malveillants. Si vous avez ouvert une pièce jointe douteuse, procédez à une analyse complète.Si vous avez envoyé des documents sensibles
La perte d'une copie de carte d'identité ou d'un RIB est stressante. Voilà ce que j'ai fait et conseillé :
Carte d'identité : signalez le vol ou la perte à la préfecture, et surveillez toute demande d'ouverture de comptes à votre nom. Surveillez aussi les services d'identité numérique (FranceConnect, eID) pour toute activité suspecte.RIB : informez votre banque immédiatement. Un RIB peut suffire pour des prélèvements frauduleux ; demandez à votre banque de surveiller les prélèvements et, si nécessaire, de changer les coordonnées bancaires.Copies de diplômes ou CV : si vos diplômes sont utilisés pour usurper votre identité professionnelle, prévenez les organismes concernés (écoles, employeurs) et signalez les usages frauduleux sur LinkedIn ou autres plateformes.Récupérer vos données — méthodes et outils
Si vous avez partagé des fichiers et que vous craignez qu'ils aient été téléchargés par des tiers, voici comment limiter l'impact :
Retirer les fichiers partagés en cloud : si vous avez partagé via Google Drive, Dropbox ou OneDrive, révoquez l'accès immédiatement et supprimez les fichiers partagés. Vérifiez l'historique de partage pour voir qui a accédé au fichier.Changer les permissions : pour tout document partagé en ligne, remplacez les liens "publics" par des accès spécifiques protégés par mot de passe.Restaurer depuis une sauvegarde : si vous pensez que vos appareils ont été compromis, restaurez vos fichiers à partir d'une sauvegarde antérieure saine (disque externe, sauvegarde cloud chiffrée).Utiliser des outils de récupération : en cas de suppression malveillante de fichiers, des logiciels comme Recuva, Disk Drill ou PhotoRec peuvent parfois récupérer des données supprimées si l'appareil n'a pas été utilisé intensivement depuis.Prévention à long terme
Pour éviter d'autres mauvaises surprises, j'ai adopté plusieurs bonnes pratiques :
Je limite les informations personnelles sur mon CV public et mes profils sociaux.Je n'envoie jamais de RIB ou de copie d'identité sans vérification approfondie et un canal sécurisé.J'utilise un gestionnaire de mots de passe et le 2FA partout où c'est possible.Je garde des sauvegardes régulières et chiffrées de mes documents importants (disque dur externe chiffré ou backup cloud sécurisé).Je forme mon entourage : beaucoup d'arnaques se propagent via des proches qui partagent sans vérifier.Si vous avez un doute sur une offre ou que vous pensez avoir été victime d'une arnaque, écrivez‑moi via la page contact de Quirepond.fr ou partagez l'annonce (après anonymisation) — j'essaierai d'aider et de vérifier si elle est digne de confiance. Ensemble, on apprend à repérer les pièges et à se protéger efficacement.